
Description
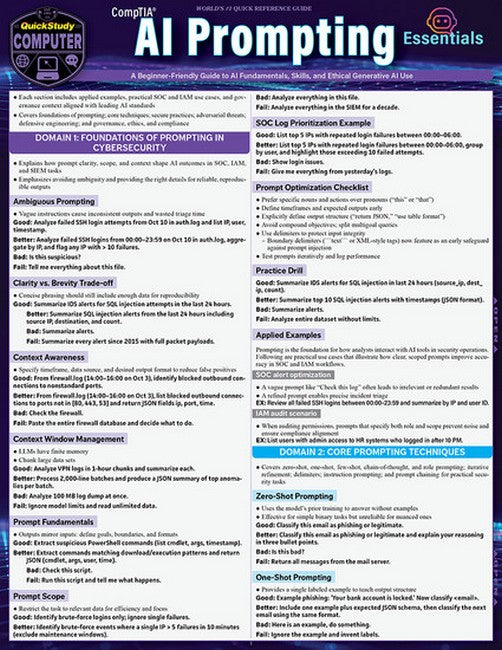
<ul><br> <li>Domain 1: Foundations of Prompting in Cybersecurity<br> <ul><br> <li>Ambiguous Prompting</li><br> <li>Clarity vs. Brevity Trade-off</li><br> <li>Context Awareness</li><br> <li>Context Window Management</li><br> <li>Prompt Fundamentals</li><br> <li>Prompt Scope</li><br> <li>SOC Log Prioritization Example</li><br> <li>Prompt Optimization Checklist</li><br> <li>Practice Drill</li><br> <li>Applied Examples</li><br> </ul><br> </li><br> <li>Domain 2: Core Prompting Techniques<br> <ul><br> <li>Zero-Shot Prompting</li><br> <li>One-Shot Prompting</li><br> <li>Few-Shot Prompting</li><br> <li>Chain-of-Thought Prompting</li><br> <li>Role Prompting</li><br> <li>Iterative Refinement</li><br> <li>Delimiters in Prompts</li><br> <li>Instruction Prompting</li><br> <li>Prompt Chaining</li><br> <li>Hybrid Prompting (Advanced)</li><br> <li>Practice Drill</li><br> <li>Prompt Chaining for Complex Investigations</li><br> <li>Prompt Design Checklist</li><br> <li>Mini-exercise</li><br> </ul><br> </li><br> <li>Domain 3: Secure Prompting Practices<br> <ul><br> <li>Access Controls for Prompting</li><br> <li>Data Leakage Prevention</li><br> <li>Data Sanitization & Privacy Example</li><br> <li>Guardrails & Policy Enforcement</li><br> <li>Least Privilege in AI Use</li><br> <li>Prompt Sanitization</li><br> <li>Policy-Aligned Prompting</li><br> <li>Secure Context Management</li><br> <li>Encryption-in-Context Example</li><br> <li>Privacy-by-Design Practices</li><br> <li>Secure Logging & Monitoring</li><br> <li>Compliance Automation</li><br> <li>Practice Drill</li><br> <li>Applied Examples</li><br> </ul><br> </li><br> <li>Domain 4: Adversarial Prompt Threats<br> <ul><br> <li>Prompt Injection</li><br> <li>Cross-Domain Injection</li><br> <li>Indirect Prompt Injection</li><br> <li>Jailbreaking</li><br> <li>Data Exfiltration via Prompts</li><br> <li>Hallucination Exploits</li><br> <li>Prompt Poisoning</li><br> <li>Model Manipulation Scenarios</li><br> <li>Guard Models & Defense Layers</li><br> <li>Threat Modeling with MITRE ATLAS</li><br> <li>Real-World Analogies</li><br> <li>Mitigation Techniques</li><br> <li>Practice Drill</li><br> </ul><br> </li><br> <li>Domain 5: Defensive Prompt Engineering<br> <ul><br> <li>Resilient Prompt Templates</li><br> <li>Content Filtering</li><br> <li>Feedback Loops</li><br> <li>Guard Models</li><br> <li>Prompt Usage Monitoring</li><br> <li>Red-Teaming Prompts</li><br> <li>Continuous Integration / Continuous Deployment (CI/CD)</li><br> <li>Ethical Review Workflow</li><br> <li>AI Workflow Validation Example</li><br> <li>Incident Response Integration</li><br> <li>Safe Response Templates</li><br> <li>Documentation & Version Control</li><br> <li>Prompt Lifecycle Management</li><br> <li>Resilience Metrics & KPIs</li><br> <li>Practice Drill</li><br> <li>Prompt Template Hardening</li><br> </ul><br> </li><br> <li>Domain 6: Governance, Ethics & Compliance in Prompting<br> <ul><br> <li>AI Policy Alignment</li><br> <li>Audit Logging & Accountability</li><br> <li>Bias & Fairness in Prompting</li><br> <li>Data Minimization & Purpose Limitation</li><br> <li>Data Protection Impact Assessment (DPIA)</li><br> <li>Explainability & Evidence Requirements</li><br> <li>GDPR & Global Privacy Compliance</li><br> <li>HIPAA & Sectoral Regulations</li><br> <li>AI Incident Response & Reporting</li><br> <li>MITRE ATLAS & Threat Mapping</li><br> <li>Model Cards & Prompt Cards</li><br> <li>NIST AI RMF Alignment</li><br> <li>Vendor & Third-Party Risk (DPAs)</li><br> <li>Responsible AI Governance Pipeline</li><br> <li>Compliance Integration Example</li><br> <li>Practice Drill</li><br> <li>Applied Examples</li><br> </ul><br> </li><br></ul><br>